「自分の情報は自分で守る」古川デジタル相に疑問の声 切り取られた発言だけでは分からない本当の意味
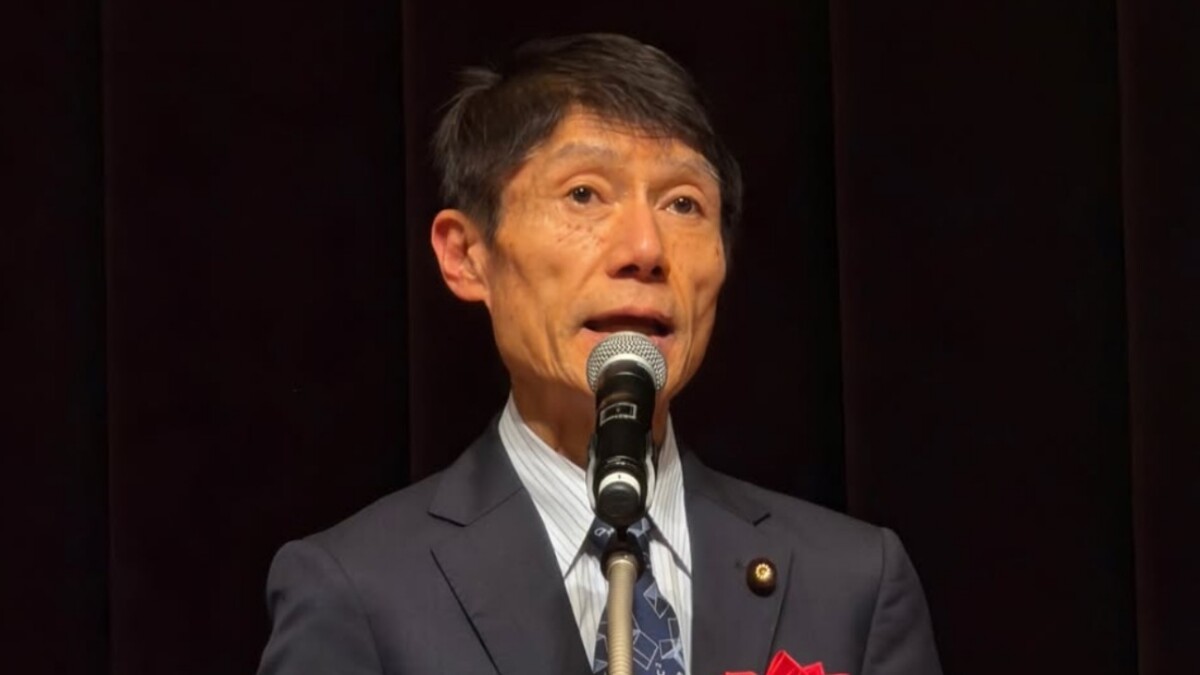
古川俊治デジタル大臣が6日の記者会見で、不正アクセスによる個人情報の流出をめぐり、「自分の情報は自分で守る」と発言したことがネット上で波紋を広げている。しかし、会見全体を確認すると、この発言は企業や行政の責任を個人に転嫁する趣旨ではなく、情報流出後の二次被害を防ぐため、個人にも基本的な対策を呼びかけたものだった。
問題となったのは、古川デジタル相が会見で、企業や行政機関を標的とした不正アクセスが相次いでいることに触れ、「国民のお一人お一人の対策が、被害の防止につながる」「自分の情報は自分で守る。この意識を持ってですね、被害の防止に向けた取り組みへのご理解、ご協力をよろしくお願い申し上げたいと思います」と個人の対策を呼びかけたこと。
会見後、時事通信が「不正アクセス頻発『自分の情報は自分で守って』 古川デジタル相」というタイトルで報道。企業に預けた個人情報の管理まで利用者に委ねるようにも受け取れかねず、ネット上からは「企業や行政のサーバーに預けた個人情報まで、本人がどうやって守るんですか」「企業に渡したデータを自分でどうやって守るんだよ」「なんのためのデジタル庁だよ」という声が相次ぐ事態になった。
米軍女性殺害事件 古謝沖縄知事の「笑顔会見」に政界の大物も怒りの声
ただし、会見全文を見ると、古川デジタル相は企業側の責任や対策を否定していない。質疑応答では、「企業の皆さん、そして個人の皆さんに基本的な安全対策を徹底していただきたい」と企業を先に挙げたほか、国としても関係省庁や被害企業と連携して取り組む考えを示している。
さらに、「自分の情報は自分で守る」という意識の呼びかけは、パスワードの使い回しをやめること、多要素認証を利用すること、不審なメールやSMSに注意することの3点を要請する文脈で発言されたもの。
つまり、「自分の情報は自分で守る」という発言は、企業への不正アクセスそのものを利用者が防ぐべきだという意味ではなく、企業などからIDやパスワードが流出した場合でも、パスワードを使い回さず、多要素認証を設定しておけば、別のサービスへの不正ログインなどの二次被害を防げる可能性が高まる、という趣旨となっていた。
企業への不正アクセスによる情報流出は、利用者だけで防げるものではない。情報を預かる企業や行政には十分な安全管理が求められ、国による支援や対応も欠かせない。その一方で、流出した情報を悪用した被害を減らすために、個人が取れる対策もある。
見出しや発言の一部分だけでは、本来の文脈が十分に伝わらない場合がある。今回の発言についても、会見全文を確認した上で、企業・行政側の安全対策と、パスワードの使い回し防止や多要素認証など個人ができる対策を分けて考えることが重要だろう。
関連記事